
یکی از دغدغههای اصلی هر وبمستر و مدیر وبسایتی، تأمین امنیت پنل مدیریتی و جلوگیری از دسترسیهای غیرمجاز است. وردپرس به دلیل محبوبیت بسیار بالا، همواره یکی از اهداف اصلی رباتها و هکرها برای انجام حملات مختلف بهویژه حملات بروت فورس (Brute Force) محسوب میشود.
در حالت پیشفرض، ساختار وردپرس محدودیتی برای تعداد دفعات تلاش جهت ورود به سیستم تعیین نکرده است؛ به این معنا که رباتهای مخرب میتوانند بدون هیچگونه مانعی، هزاران ترکیب مختلف از نام کاربری و رمز عبور را روی صفحه ورود شما امتحان کنند تا در نهایت به حساب کاربری دست یابند.
در این مقاله تخصصی از وبلاگ سابین سرور قصد داریم به بررسی روشهای علمی و عملی محدود کردن تعداد دفعات ورود اشتباه در وردپرس بپردازیم تا با ایمنسازی این بخش حیاتی، پایداری و امنیت زیرساخت وبسایت خود را تضمین کنید.
پایداری و امنیت یک وبسایت نه تنها به کدهای آن، بلکه به قدرت زیرساخت میزبان آن نیز بستگی دارد. استفاده از سرویسهای میزبانی پرقدرت مانند خرید هاست وردپرس سابین سرور به همراه پشتیبانی ۲۴ ساعته، لایههای حفاظتی سرور را تقویت میکند، اما پیادهسازی تنظیمات امنیتی درونبرنامهای نیز برای هر مدیر سایتی یک ضرورت انکارناپذیر است.
در ادامه به تمامی ابعاد فنی، روشهای پیکربندی و راهکارهای جانبی برای مقابله با تلاشهای ورود نامعتبر خواهیم پرداخت.
چرا محدود کردن تعداد دفعات ورود اشتباه در وردپرس اهمیت دارد؟
تصور کنید فردی قصد دارد به حساب مدیریت وبسایت شما نفوذ کند. اگر سیستم هیچ محدودیتی اعمال نکند، مهاجم میتواند با استفاده از ابزارهای خودکار، در کمتر از چند دقیقه میلیونها کلمه عبور رایگان را تست کند. این سناریو که به آن حمله حدس رمز یا Brute Force Attack میگویند، یکی از رایجترین روشهای هک وبسایت است.
هنگامی که شما تعداد دفعات ورود اشتباه را محدود میکنید، در واقع سدی محکم در برابر این رباتها ایجاد خواهید کرد.
علاوه بر جلوگیری از هک، این اقدام تاثیر مستقیمی روی مصرف منابع سرور شما دارد. درخواستهای مکرر و پردازشهای سنگین مربوط به اعتبارسنجی لاگین میتواند منابع پردازشی (CPU) و حافظه رم (RAM) سرور را درگیر کند. با مسدودسازی خودکار آیپیهای مشکوک، ترافیک هرز و مخرب پیش از رسیدن به هسته اصلی پردازشگر متوقف میشود که این امر به بهبود کلی عملکرد و سرعت بارگذاری سایت نیز کمک شایانی میکند.
برای درک بهتر زیرساختهای سرور و نحوه تاثیرگذاری آنها بر امنیت و سرعت، مطالعه مقالاتی مانند آیا هاست شما میتواند سرعت بارگذاری زیر 1 ثانیه را تضمین کند؟ خالی از لطف نخواهد بود.
مزایای کلیدی محدودسازی تلاشهای ورود نامعتبر
- مسدودسازی خودکار رباتهای مخرب: شناسایی و بستن دسترسی آیپیهای مهاجم در کمترین زمان ممکن.
- جلوگیری از هک حسابهای کاربری: محافظت از اطلاعات حساس مدیران و کاربران عضو سایت.
- کاهش بار مصرفی سرور: جلوگیری از تحمیل پردازشهای بیهدف لاگین به پایگاه داده و وبسرور.
- ارتقای سطح کلی امنیت سایت: ایجاد لایه دفاعی تکمیلی در کنار سایر راهکارهای امنیتی.
آشنایی با افزونه Login LockDown و نحوه عملکرد آن
یکی از سادهترین، سبکترین و در عین حال کارآمدترین ابزارها برای مدیریت این بخش، افزونه Login LockDown است. این ابزار به محض نصب، تمامی تلاشهای ناموفق برای ورود به سیستم را رصد کرده و بر اساس پارامترهای تعیینشده، دسترسی آیپی متخلف را به صورت موقت مسدود میسازد.
پیشنیاز استفاده از این ابزار، داشتن دسترسی به پیشخوان وردپرس و یک هاست لینوکس یا هاست وردپرس است که فرآیند نصب افزونهها را به سادگی میسر سازد.
برای نصب این افزونه، میتوانید مستقیماً از بخش مخزن وردپرس اقدام کنید یا بسته آن را بارگذاری نمایید. پس از فعالسازی، پنل مدیریتی این ابزار تنظیمات دقیقی را در اختیار شما قرار میدهد که در ادامه تکتک گزینههای آن را به صورت تخصصی بررسی خواهیم کرد.
مراحل نصب و راهاندازی افزونه
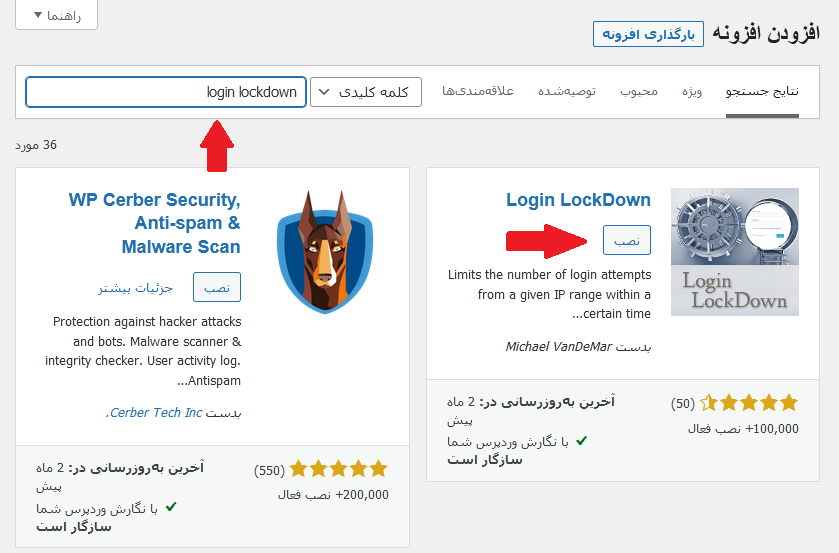
- وارد پیشخوان وردپرس خود شوید.
- از منوی سمت راست به بخش افزونهها > افزودن بروید.
- عبارت Login LockDown را در کادر جستجو وارد کنید.
- پس از یافتن افزونه، روی گزینه هم اکنون نصب کن و سپس فعالسازی کلیک کنید.
همچنین روش دوم برای نصب از طریق بارگذاری فایل فشرده به شرح زیر است:
لینک مرجع: افزونه login lockdown
بررسی تخصصی تنظیمات افزونه Login LockDown
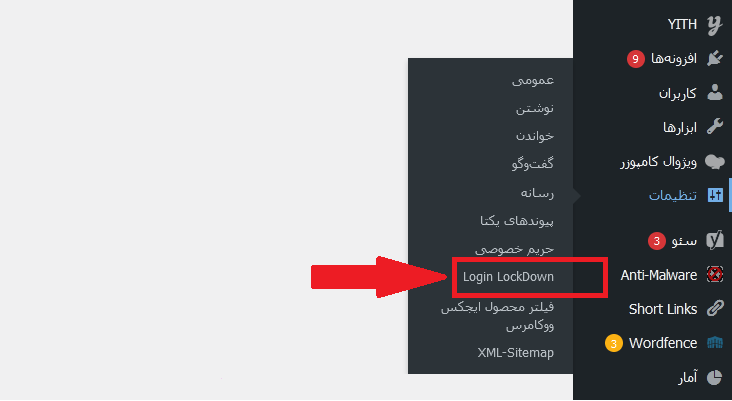
پس از فعالسازی موفقیتآمیز افزونه، گزینهای تحت عنوان Login LockDown در بخش تنظیمات پیشخوان وردپرس شما ظاهر خواهد شد. کلیک بر روی این گزینه شما را به صفحه پیکربندی هدایت میکند. در این بخش پارامترهای متعددی وجود دارد که تنظیم دقیق آنها امنیت سایت شما را به حداکثر میرساند.
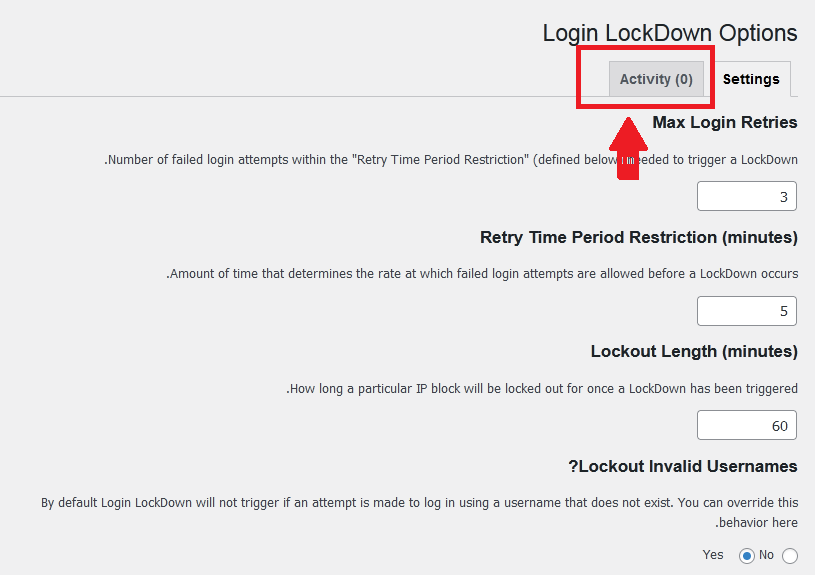
گزینه Max Login Retries
در این قسمت باید مشخص کنید که هر آدرس IP مجاز است حداکثر چند بار نام کاربری یا رمز عبور اشتباه را وارد کند. مقدار پیشفرض معمولاً روی عدد 3 تنظیم شده است. اگر کاربری ۳ بار متوالی اطلاعات را اشتباه وارد کند، سیستم وارد فاز مسدودسازی میشود.
توصیه میشود این عدد را بین 3 تا 5 بار تنظیم کنید تا کاربران عادی در صورت فراموشی جزئی رمز عبور دچار مشکل نشوند، در حالی که رباتهای مهاجم بلافاصله متوقف گردند.
برای اطلاعات بیشتر در خصوص ساختار امنیتی سایت، پیشنهاد میکنیم مقاله نکات کلیدی در افزایش امنیت وردپرس را مطالعه کنید.
گزینه Retry Time Period Restriction (minutes)
این پارامتر مشخصکننده بازه زمانی است که در طی آن تلاشهای ناموفق محاسبه میشوند. به عنوان مثال، اگر این گزینه روی ۵ دقیقه تنظیم شود، سیستم بررسی میکند که آیا در عرض ۵ دقیقه گذشته، آیپی مورد نظر تعداد دفعات مجاز اشتباه را رد کرده است یا خیر. این مکانیزم مانع از آن میشود که تلاشهای ناموفق پراکنده در طول روز منجر به مسدودسازی ناخواسته کاربران بشود.
گزینه Lockout Length (minutes)
مدت زمان مسدود بودن آدرس IP متخلف در این بخش تعیین میشود. اگر یک ربات یا کاربر از حد مجاز عبور کند، صفحه ورود برای آن آیپی به مدت مشخصشده (مثلاً ۶۰ دقیقه یا بیشتر) قفل خواهد شد و هیچ درخواستی از آن مبدأ پذیرفته نخواهد شد. تنظیم این زمان روی مقادیر معقول، اثربخشی حملات بروت فورس را به شدت کاهش میدهد.
گزینه Lockout Invalid Usernames
این تنظیم به شما اجازه میدهد تعیین کنید که آیا وارد کردن یک نام کاربری نامعتبر (که اصلا در دیتابیس وجود ندارد) نیز موجب قفل شدن آیپی بشود یا خیر. انتخاب گزینه Yes به امنیت سایت کمک بیشتری میکند، زیرا رباتها اغلب علاوه بر رمز عبور، نامهای کاربری تصادفی را نیز امتحان میکنند و مسدود کردن آنها مانع از اسکن ساختار کاربری سایت شما خواهد شد.
گزینه Mask Login Errors
فعال کردن این گزینه (تنظیم روی Yes) باعث میشود پیامهای خطای صفحه ورود به صورت کلی و مبهم نمایش داده شوند. در حالت عادی وردپرس صراحتاً اعلام میکند که «نام کاربری اشتباه است» یا «رمز عبور نادرست است». با فعالسازی این قابلیت، هکرها نمیتوانند تشخیص دهند که کدام بخش (نام کاربری یا رمز عبور) را به درستی حدس زدهاند و کدام یک ایراد داشته است.
گزینه Show Credit Link
این گزینه مشخص میکند که آیا لینک سازنده افزونه در صفحه ورود نمایش داده شود یا خیر. پیشنهاد متخصصان امنیت این است که این مورد را روی حالت No قرار دهید تا اطلاعات مربوط به ابزارهای امنیتی سایت شما برای بازدیدکنندگان و رباتهای ناشناس پنهان باقی بماند.
پس از اعمال تغییرات دلخواه، حتماً روی دکمه Update Settings کلیک کنید تا تنظیمات در پایگاه داده ذخیره شوند.
مدیریت فعالیتها و رفع مسدودیت آیپیها
یکی از قابلیتهای کاربردی افزونه Login LockDown، بخش ثبت فعالیتها یا همان Activity است. در این قسمت میتوانید فهرستی از تمامی آدرسهای آیپی که به دلیل تلاشهای ناموفق ورود مسدود شدهاند را مشاهده کنید. این گزارش شامل زمان دقیق تلاش، تعداد دفعات اشتباه و مشخصات آیپی است.
گاهی ممکن است یکی از کاربران واقعی یا حتی خود شما به دلیل اشتباه در ورود رمز عبور، موقتاً مسدود شوید. در این شرایط جای نگرانی نیست؛ کافی است به این بخش مراجعه کرده، آیپی مورد نظر را انتخاب کنید و روی دکمه Release Selected کلیک کنید تا دسترسی کاربر بلافاصله آزاد شود و بتواند مجدداً وارد سایت گردد.
مقایسه روشهای امنسازی صفحه ورود وردپرس
برای اینکه دیدگاه جامعتری نسبت به ابزارهای امنیتی داشته باشید، جدول زیر مقایسهای میان روشهای مختلف حفاظت از صفحه ورود در اختیار شما قرار میدهد:
| روش امنسازی | مکانیزم عملکرد | سطح تاثیرگذاری |
|---|---|---|
| محدود کردن تعداد دفعات ورود (Login LockDown) | بستن موقت آیپی پس از چند تلاش ناموفق | بسیار بالا در برابر بروت فورس |
| تغییر آدرس صفحه ورود (Custom Login URL) | انتقال مسیر wp-login.php به آدرس دلخواه | جلوگیری از اسکنهای اولیه رباتها |
| استفاده از احراز هویت دو مرحلهای (2FA) | نیاز به کد تایید علاوه بر نام کاربری و رمز عبور | حفاظت کامل در برابر سرقت رمز عبور |
نکات تکمیلی برای ارتقای امنیت صفحه ورود و پیشخوان
اگرچه محدودسازی تعداد دفعات ورود نقش بسیار بزرگی در حفاظت از وبسایت شما ایفا میکند، اما اتکا به تنها یک لایه امنیتی هرگز کافی نیست. برای ساختن یک دژ محکم در برابر نفوذگران، رعایت نکات زیر در کنار تنظیمات افزونه اکیداً توصیه میشود:
- انتخاب رمز عبور قدرتمند: از کلمات عبور ترکیبی شامل حروف بزرگ و کوچک، اعداد و نمادها استفاده کنید.
- تغییر پیشوند جداول دیتابیس: به جای استفاده از پیشوند پیشفرض wp_، پیشوند جداول دیتابیس خود را تغییر دهید تا در برابر حملات SQL Injection ایمنتر باشید.
- مخفیسازی صفحه ورود اصلی: تغییر مسیر صفحه لاگین به یک آدرس اختصاصی کمک میکند تا رباتهای خودکار اصلاً صفحه ورود شما را پیدا نکنند.
- استفاده از گواهی SSL معتبر: رمزنگاری اطلاعات در حال انتقال بین مرورگر کاربر و سرور از شنود اطلاعات جلوگیری میکند.
جمعبندی و نتیجهگیری
امنیت وبسایت یک فرآیند پیوسته و چندلایه است که غفلت از هر بخش کوچک میتواند خسارات جبرانناپذیری به بار آورد. همانطور که در این مقاله تخصصی از وبلاگ سابین سرور بررسی کردیم، محدود کردن تعداد دفعات ورود اشتباه در وردپرس با استفاده از ابزارهایی مانند افزونه Login LockDown، یکی از سادهترین و در عین حال موثرترین راهها برای خنثیسازی حملات بروت فورس و رباتهای مخرب است.
با اعمال تنظیمات استاندارد، تعیین تعداد دفعات مجاز تلاش و مسدودسازی موقت آیپیهای مشکوک، خطرات ناشی از نفوذ غیرمجاز به حداقل میرسد.
در کنار پیادهسازی این راهکارها، برخورداری از یک زیرساخت میزبانی پایدار، سریع و امن، پایهه نهایی موفقیت وبسایت شما را تشکیل میدهد.
تیم فنی سابین سرور با ارائه خدمات میزبانی حرفهای و پشتیبانی ۲۴ ساعته همواره آماده است تا پایداری و امنیت وبسایت شما را در بالاترین سطح ممکن تضمین نماید. در صورت داشتن هرگونه سوال یا نیاز به راهنمایی بیشتر در خصوص تنظیمات امنیتی، میتوانید نظرات خود را در بخش دیدگاهها با ما در میان بگذارید.


2 پاسخ
سلام
بدونه افزونه هم میشه این کارو انجام داد ؟ حتما باید افزونه نصب بشه ؟
سلام. وقت بخیر. بله بدون افزونه هم میشه. با اضافه کردن کد محدودسازی به فایل function.php قالب میشه اینکار بدون افزونه انجام داد.