در دنیای پیچیده شبکه و مدیریت زیرساختهای اینترنتی، سیستم نام دامنه یا همان DNS به عنوان ستون فقرات ترجمه نامهای قابل خواندن برای انسان به آدرسهای IP عمل میکند. هنگامی که یک کاربر نام دامنه شما را در مرورگر وارد میکند، این سیستم است که درخواست را هدایت میکند. اما آیا تا به حال به این فکر کردهاید که پشت این فرآیند ساده چه زیرساخت عظیمی نهفته است؟
شناخت تفاوت DNS Primary و Secondary برای هر مدیر سرور، توسعهدهنده و صاحب کسبوکار آنلاین از نان شب واجبتر است. در این مقاله جامع از وبلاگ سابین سرور، قصد داریم به کالبدشکافی عمیق ساختار نیمسرورهای اصلی و ثانویه، سازوکار همگامسازی آنها و نقش حیاتیشان در پایداری وبسایتها بپردازیم.
سیستمهای مدیریت دامنه نیازمند حداکثر دسترسیپذیری و پایداری (High Availability) هستند. اگر سرور دی ان اس شما از دسترس خارج شود، عملاً کل زیرساخت دیجیتال شما، از وبسایت گرفته تا سرویسهای ایمیل، قطع خواهد شد. به همین دلیل است که پیکربندی صحیح سرورهای نام به صورت دوگانه یا چندگانه حیاتی است. در ادامه به صورت تخصصی بررسی خواهیم کرد که هر کدام از این سرورها چه وظیفهای بر عهده دارند و چگونه با یکدیگر تعامل میکنند تا وبسایت شما همیشه در دسترس مخاطبان باقی بماند.
سرور DNS Primary یا مستر چیست و چه وظیفهای بر عهده دارد؟
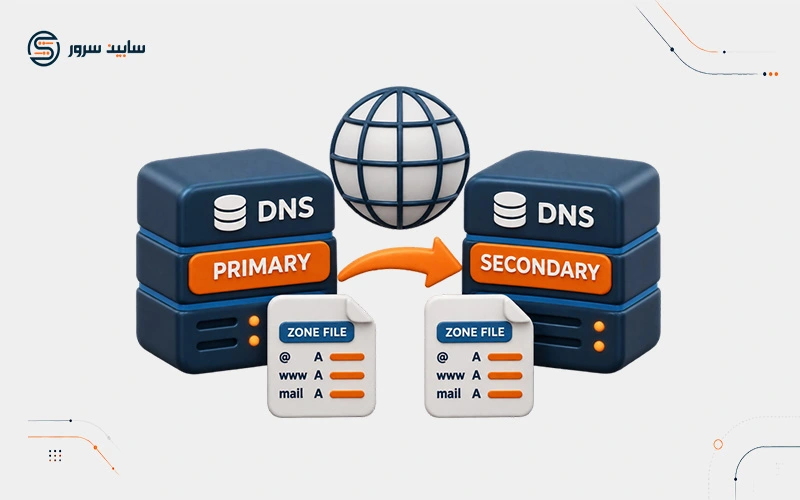
سرور DNS اولیه یا همان Primary DNS (که به آن Master DNS نیز گفته میشود) پایگاه داده اصلی و معتبر (Authoritative) برای تمام رکوردهای یک دامنه است. تمام تغییرات، ویرایشها و ایجاد رکوردهای جدید مانند A، CNAME، MX و TXT مستقیماً بر روی این سرور اعمال و ذخیره میشوند. بدون درک عملکرد سرور اصلی، بررسی تفاوت DNS Primary و Secondary امکانپذیر نیست.
نقش حیاتی سرور اصلی در مدیریت رکوردها و فایلهای Zone
سرور اولیه میزبان اصلی فایلهای ناحیه یا همان Zone Files است. وقتی شما رکوردی را در کنترلپنل هاست خود تغییر میدهید، این تغییرات در پایگاه داده سرور Primary ثبت میشود. این سرور به عنوان منبع حقیقت (Source of Truth) برای دامنه شما شناخته میشود و مسئولیت پاسخگویی اولیه به درخواستهای ارسالی از سوی سرورهای بازگشتی (Recursive Resolvers) را دارد.
در زیرساختهای حرفهای، پایداری این سرور تضمینکننده صحت اطلاعات ساختاری دامنه است. برای مثال، اگر قصد دارید وبسایت وردپرسی خود را روی سرویسهای قدرتمند پیادهسازی کنید، اطمینان از سلامت این سرور برای اتصال به خرید هاست وردپرس امری ضروری است.
محدودیتها و آسیبپذیریهای سرور Primary به تنهایی
تکیه کردن صرف بر یک سرور Primary بزرگترین خطای ممکن در معماری شبکه است. اگر سرور اصلی به دلیل حملات دیداس (DDoS)، خرابی سختافزاری یا مشکلات شبکه از دسترس خارج شود، هیچ سرور دیگری قادر به پاسخگویی به درخواستهای کاربران نخواهد بود و سایت اصطلاحاً دان خواهد شد.
اینجا دقیقاً همان نقطهای است که ضرورت حضور سرور ثانویه یا Secondary خودنمایی میکند تا بار ترافیکی و ریسک قطعی را به شدت کاهش دهد.
سرور DNS Secondary یا اسلیو چیست و چرا حیاتی است؟
سرور DNS ثانویه یا Secondary DNS (که به آن Slave DNS نیز میگویند) یک نسخه کپی و پشتیبان از اطلاعات منطقه سرور Primary است. این سرور بهطور منظم فایلهای Zone را از سرور اصلی دریافت میکند و آماده پاسخگویی به درخواستهای کاربران است. بررسی دقیق تفاوت DNS Primary و Secondary نشان میدهد که سرور ثانویه نقشی کلیدی در توزیع بار و افزایش پایداری ایفا میکند.
چگونه سرور ثانویه آپتایم و پایداری دامنه را تضمین میکند؟
وجود سرور Secondary به این معناست که اگر سرور اصلی به هر دلیلی خاموش یا غیرقابل دسترس شود، درخواستهای DNS کاربران به طور خودکار به سمت سرور ثانویه هدایت میشوند. این مکانیزم Failover تضمین میکند که سایت شما در ۲۴ ساعت شبانهروز و ۷ روز هفته پابرجا بماند.
پایداری DNS سرور یکی از ارکان اصلی سئو و تجربه کاربری است، زیرا موتورهای جستجو مانند گوگل به شدت به آپتایم دامنه حساس هستند.
نقش سرور اسلیو در توزیع بار (Load Balancing) درخواستها
علاوه بر جنبه پشتیبانگیری، سرورهای ثانویه به توزیع بار ترافیکی کمک شایانی میکنند. درخواستهای ورودی به دامنه شما بین سرورهای Primary و Secondary تقسیم میشوند و این امر باعث کاهش فشار پردازشی بر روی یک سرور منفرد میگردد. استفاده از این ساختار دوگانه، سرعت پاسخگویی را بهبود بخشیده و از بروز گلوگاههای ترافیکی جلوگیری میکند.
تفاوت DNS Primary و Secondary در ساختار و عملکرد چیست؟
برای درک عمیقتر، بیایید تفاوت DNS Primary و Secondary را از منظر ساختاری، عملکردی و نحوه مدیریت دادهها مقایسه کنیم. جدول زیر به روشنی این تفاوتها را نمایان میسازد:
| ویژگی ساختاری | سرور Primary (مستر) | سرور Secondary (اسلیو) |
|---|---|---|
| منبع دادهها | پایگاه داده اصلی و محلی (Authoritative) | کپی شده از سرور Primary از طریق Zone Transfer |
| قابلیت ویرایش رکوردها | بله، تغییرات مستقیماً اینجا اعمال میشوند | خیر، کاملاً خواندنی (Read-Only) است |
| نقش در پایداری | مدیریت و تولید محتوای دی ان اس | پشتیبانگیری، Failover و توزیع بار |
| وابستگی | مستقل | کاملاً وابسته به دسترسی به سرور Primary |
همانطور که در جدول بالا مشاهده میشود، تفاوت اصلی در نحوه نگهداری و بروزرسانی دادههاست. سرور مستر خالق اطلاعات است، در حالی که سرور اسلیو امین و نگهبان آن اطلاعات به شمار میرود.
تفاوت در سطح دسترسی خواندن و نوشتن (Read/Write vs Read-Only)
یکی از مهمترین جنبههای تفاوت DNS Primary و Secondary در سطوح دسترسی آنها نهفته است. سرور اولیه دارای دسترسی کامل خواندن و نوشتن (Read/Write) است؛ به این معنا که مدیر سرور میتوان رکوردها را ایجاد، ویرایش یا حذف کند.
در مقابل، سرور ثانویه به صورت پیشفرض تنها دارای دسترسی خواندن (Read-Only) است. شما نمیتوانید رکورد جدیدی را مستقیماً روی سرور اسلیو تعریف کنید، زیرا هرگونه تغییر دستی بلافاصله توسط فرآیند همگامسازی بعدی بازنویسی یا خطرساز خواهد شد.
مکانیزم Zone Transfer در DNS چگونه کار میکند؟
انتقال منطقه یا Zone Transfer فرآیندی است که طی آن اطلاعات و رکوردهای یک دامنه از سرور Primary به سرور Secondary منتقل میشود تا همگامسازی کامل حفظ شود. این فرآیند قلب تپنده ارتباط میان مستر و اسلیو است.
بررسی پروتکلهای AXFR و IXFR در همگامسازی
دو پروتکل اصلی برای انجام Zone Transfer وجود دارد:
- AXFR (Full Zone Transfer): این پروتکل کل فایلهای ناحیه را یکجا از سرور Primary به Secondary منتقل میکند. معمولاً در زمان راهاندازی اولیه یا زمانی که اختلاف زیادی بین دادهها وجود دارد استفاده میشود.
- IXFR (Incremental Zone Transfer): این پروتکل بسیار بهینهتر است و تنها تغییرات اعمال شده (تفاضل رکوردهای جدید و قدیم) را منتقل میکند که باعث کاهش پهنای باند مصرفی و افزایش سرعت همگامسازی میشود.
مدیران سیستم باید امنیت این پروتکلها را به شدت تامین کنند تا از حملات Zone Walking و افشای اطلاعات ساختاری شبکه جلوگیری شود.
نقش رکوردهای SOA در مدیریت زمانبندی بروزرسانیها
رکورد Start of Authority یا همان SOA نقش مربی و هماهنگکننده را در این میان بازی میکند. این رکورد شامل پارامترهای حیاتی مانند Serial Number، Refresh Time، Retry Time و Expire Time است. سرور Secondary به صورت دورهای (بر اساس بازههای تعیین شده در SOA) با سرور Primary ارتباط برقرار کرده و شماره سریال را چک میکند.
اگر شماره سریال سرور مستر بزرگتر باشد، سرور اسلیو درخواست انتقال منطقه را آغاز میکند.
چرا پایداری DNS سرور برای سئو و کسبوکارها حیاتی است؟
پایداری سیستمهای نام دامنه مستقیماً بر روی اعتبار کسبوکار شما در بستر وب تاثیر میگذارد. اگر رباتهای گوگل در هنگام خزیدن (Crawling) به سایت شما با خطای عدم دسترسی به DNS مواجه شوند، امتیاز سئوی شما به سرعت افت خواهد کرد. استفاده از ساختار استاندارد Primary و Secondary یکی از الزامات مهندسی زیرساخت است.
پیامدهای فاجعهبار قطعی DNS برای برندها
قطعی DNS به معنای قطع کامل دسترسی به وبسایت، از کار افتادن سرویسهای ایمیل شرکتی و مسدود شدن درگاههای پرداخت است. اگر تمام رکوردهای شما روی یک سرور منفرد میزبانی شوند، با اولین اختلال سختافزاری یا نرمافزاری، تمامی کانالهای درآمدی آنلاین شما مسدود خواهند شد. پیادهسازی اصولی سرورهای دی ان اس اولیه و ثانویه بر روی بسترهای امن و توزیعشده، این ریسک را به حداقل میرساند.
نقش پایداری در معماری سرورهای توزیعشده
در پروژههای بزرگ سازمانی، سرورهای Primary و Secondary در دیتابیسها و لوکیشنهای جغرافیایی مختلفی مستقر میشوند. این کار نه تنها پایداری در برابر بلایای طبیعی یا قطعیهای منطقهای را تضمین میکند، بلکه با کاهش تاخیر (Latency)، سرعت پاسخگویی به درخواستهای کاربران را به طور چشمگیری افزایش میدهد.
چگونه سرورهای Primary و Secondary را پیکربندی کنیم؟
تنظیم صحیح سرویس BIND یا سایر نرمافزارهای مدیریت DNS روی لینوکس نیازمند دقت بالا در فایلهای کانفیگ است. در ادامه یک نمونه ساختار فایل تنظیمات برای سرور مستر و اسلیو را بررسی میکنیم.
نمونه کانفیگ فایل نامهنگاری در سرور Primary (Master)
در سرور اصلی، فایل تنظیمات منطقه (مثلاً در BIND) به صورت زیر تعریف میشود که به سرور اجازه میدهد درخواستهای انتقال منطقه را به سرور ثانویه مجاز بداند:
zone "example.com" {
    type master;
    file "/var/named/db.example.com";
    allow-transfer { 192.168.1.50; };
};
در این کانفیگ، آیپی 192.168.1.50 متعلق به سرور Secondary است که اجازه دارد از طریق پروتکلهای ذکر شده اطلاعات Zone را دریافت کند.
نمونه کانفیگ فایل نامهنگاری در سرور Secondary (Slave)
در سرور ثانویه، تنظیمات به شکل زیر نوشته میشود تا بداند اطلاعات را از کجا دریافت کند:
zone "example.com" {
    type slave;
    file "/var/named/slaves/db.example.com";
    masters { 192.168.1.10; };
};
در اینجا، سرور اسلیو میداند که سرور مستر با آیپی 192.168.1.10 منبع اصلی دادههای این دامنه است و فرآیند همگامسازی را بر اساس آن هدایت میکند.
عوامل خرابی و روشهای عیبیابی همگامسازی دی ان اس
گاهی اوقات به دلایل مختلفی مانند خطای فایروال، تنظیمات نادرست پورت ۵۳ (UDP/TCP) یا اشتباه در شماره سریال SOA، عملیات همگامسازی بین سرورهای Primary و Secondary متوقف میشود. در این بخش به بررسی روشهای رفع این مشکلات میپردازیم.
بررسی ارور لاگها و تست با ابزارهای خط فرمان
برای عیبیابی مشکلات انتقال منطقه، اولین قدم بررسی لاگهای سرور دی ان اس (مانند فایل /var/log/messages یا لاگهای سیستمدی) است. همچنین میتوانید از ابزارهای قدرتمند خط فرمان مانند dig برای بررسی وضعیت رکوردهای استارت آوریتی استفاده کنید:
dig @192.168.1.50 example.com SOA
اگر خروجی این دستور با خطای اتصال یا عدم تطابق شماره سریال مواجه شد، باید قوانین فایروال (iptables یا ufw) را بررسی کنید تا مطمئن شوید پورت ۵۳ برای انتقال منطقه بین دو سرور باز است.
خطاهای رایج و راه حلهای فوری در مدیریت مستر و اسلیو
از شایعترین مشکلات میتوان به مسدود بودن پورت ۵۳ توسط فایروالهای دیتاسنتر، فراموش کردن افزایش Serial Number در فایل SOA پس از ویرایش دستی، و مشکلات مجوز دسترسی فایلها اشاره کرد. رعایت دقیق اصول امنیتی و مانیتورینگ مداوم وضعیت سرورها از بروز این قبیل اختلالات جلوگیری میکند.
نتیجهگیری و جمعبندی نهایی
در این مقاله جامع از وبلاگ سابین سرور آموختیم که تفاوت DNS Primary و Secondary فراتر از یک تئوری ساده در شبکه است؛ این تفاوت، پایهگذار پایداری، امنیت و سرعت دسترسی به وبسایتها در بستر اینترنت به شمار میرود. سرور Primary بهعنوان منبع اصلی دادهها و سرور Secondary بهعنوان نگهبان مطمئن و پشتیبان، دست در دست هم میدهند تا تجربهای بدون قطعی را برای کاربران رقم بزنند.
درک سازوکار انتقال منطقه (Zone Transfer)، پروتکلهای AXFR/IXFR و نحوه پیکربندی صحیح این سرویسها، مهارتهای کلیدی هر مدیر زیرساختی است که به پایداری سرویسهای خود اهمیت میدهد.