امروزه امنیت در بستر وب دیگر یک گزینه سلیقهای نیست، بلکه یک ضرورت حیاتی برای پایداری، اعتماد کاربران و اعتبار هر وبسایت به شمار میرود. هنگامی که کاربران به وبسایت شما مراجعه میکنند، انتظار دارند تمامی دادههای تبادلشده میان مرورگر و سرور به صورت کاملاً رمزنگاریشده محافظت شود. استفاده از گواهی امنیتی SSL (Secure Sockets Layer) دقیقاً همین وظیفه را بر عهده دارد و از حملات استراق سمع، شنود دادهها و سرقت اطلاعات حساس کاربران جلوگیری میکند. در این میان، کمپانی Lets Encrypt به عنوان یک مرجع صدور گواهی دیجیتال معتبر و رایگان، انقلابی بزرگ در دنیای وب ایجاد کرده است که تاکنون میلیونها وبسایت در سراسر جهان از مزایای آن بهرهمند شدهاند.
اگر به عنوان یک وبمستر یا صاحب سایت به دنبال فعالسازی این گواهی روی هاست شخصی خود هستید، پیشنهاد میکنیم مقاله جامع آموزش کامل فعالسازی SSL رایگان در سیپنل (گام به گام) را در وبلاگ سابین سرور مطالعه فرمایید.
اما اگر شما مدیر یک سرور مجازی یا اختصاصی لینوکسی هستید، این مقاله به طور اختصاصی برای شما نوشته شده است تا نحوه نصب و پیکربندی Let’s Encrypt به عنوان ارائهدهنده پیشفرض AutoSSL در محیط WHM/cPanel را به صورت گامبهگام بیاموزید و از پشتیبانی شبانهروزی زیرساخت خود نهایت بهره را ببرید.
مفهوم گواهی Let’s Encrypt و اهمیت آن در سرورهای میزبانی
پیش از آنکه به سراغ مراحل پیادهسازی فنی برویم، بهتر است به صورت دقیق بررسی کنیم که گواهی Let’s Encrypt چیست و چرا استفاده از آن روی سرورهای میزبانی توصیه میشود. لتس انکریپت یک مرجع صدور گواهی است که توسط گروه تحقیقاتی امنیت اینترنت (ISRG) مدیریت میشود. هدف اصلی این پروژه، فراهم کردن امکان رمزنگاری کامل (HTTPS) برای تمامی وبسایتهای جهان به صورت کاملاً رایگان، خودکار و با کاربری ساده است.
پیش از ظهور لتس انکریپت، مدیران سرور و صاحبان وبسایت مجبور بودند هزینههای سنگینی برای خرید گواهیهای SSL تجاری پرداخت کنند و فرآیند تمدید سالانه آنها نیز به صورت دستی انجام میشد. اما با ورود این پروژه متنباز و عامالمنفعه، فرآیند صدور گواهی امنیتی دگرگون شد. مزایای اصلی استفاده از Let’s Encrypt روی سرور عبارتند از:
- هزینه صفر و صرفهجویی اقتصادی: صدور و تمدید گواهیها کاملاً رایگان است و هیچ هزینهای برای مدیران سرور یا مشتریان هاستینگ به همراه ندارد.
- خودکارسازی کامل (Automation): با استفاده از سیستم AutoSSL در سیپنل، فرآیند صدور، نصب و تمدید خودکار گواهیها پیش از انقضا بدون نیاز به دخالت انسانی انجام میشود.
- اعتبار جهانی و سازگاری بالا: مرورگرهای مدرن، سیستمعاملها و اپلیکیشنها به رسمیت شناخته و به گواهیهای صادر شده توسط این مرجع اعتماد کامل دارند.
- پشتیبانی از انواع دامنهها: قابلیت صدور گواهی برای دامنههای منفرد، زیردامنهها و گواهیهای Wildcard به سادگی میسر است.
پیشنیازهای فنی نصب Lets Encrypt روی سرور
برای اینکه بتوانید ماژول Let’s Encrypt را با موفقیت روی سرور لینوکسی خود که قصد راه اندازی هاست لینوکس سی پنل دارید راه اندازی کنید، باید شرایط و پیشنیازهای زیر فراهم باشد تا در حین اجرای اسکریپتها با خطای سیستمی مواجه نشوید:
- سرور شما باید مجهز به کنترلپنل استاندارد cPanel/WHM با دسترسی روت (Root) باشد.
- سیستمعامل سرور (مانند AlmaLinux) باید کاملاً بهروزرسانی شده و سرویسهای شبکه بدون اختلال کار کنند.
- پورتهای استاندارد سرور (بهویژه پورت ۸۰ و ۴۴۳) برای اعتبارسنجی HTTP-01 توسط رکوردهای دامنه باز باشند و هیچ فایروالی مانع دسترسی رباتهای اعتبارسنج نشود.
- رکوردهای DNS دامنهها یا هاستهای روی سرور به درستی به سمت IP سرور تنظیم شده باشند.
- اینترنت بین الملل سرور قطع نباشد. این مشکل در زمان قطعی اینترنت در ایران بسیار مشکل ساز است و هیچ راهکاری جز اتصال به اینترنت وجود ندارد.
مرحله اول: اتصال به سرور از طریق SSH
اولین قدم برای نصب ارائهدهنده AutoSSL لتس انکریپت بر روی سرور، دسترسی به محیط خط فرمان یا ترمینال سرور است. برای این منظور، نرمافزار ترمینال دلخواه خود (مانند PuTTY در ویندوز یا ترمینال پیشفرض در لینوکس و مک) را باز کرده و با استفاده از دستور SSH به سرور متصل شوید. مطمئن شوید که با نام کاربری روت (root) وارد شدهاید تا دسترسی لازم برای اجرای اسکریپتهای سیپنل را داشته باشید.
پس از برقراری اتصال موفقیتآمیز، دستور اختصاصی سیپنل را برای نصب ماژول لتز انکریپت در ترمینال کپی و اجرا کنید:
/scripts/install_lets_encrypt_autossl_provider
اجرای این دستور ممکن است چند دقیقه زمان ببرد. در این بازه زمانی، پکیجهای مورد نیاز دانلود شده و ماژول AutoSSL به عنوان یک ارائهدهنده معتبر به سیستم WHM سرور شما افزوده میشود. پس از اتمام پردازش و بازگشت خط فرمان به حالت عادی، نصب اولیه با موفقیت پایان یافته است و اکنون باید تنظیمات تکمیلی را از طریق محیط گرافیکی WHM انجام دهید.
پیشنهاد ویژه: اگر سرور شما نیاز به ارتقای منابع دارد یا به دنبال زیرساختی پایدار با پهنای باند بالا و آپتایم ۹۹.۹ درصد هستید، حتماً از صفحه خرید هاست سی پنل ایران و پلنهای پرسرعت سابین سرور دیدن فرمایید.
مرحله دوم: فعالسازی Let’s Encrypt در پنل WHM
پس از اتمام اجرای اسکریپت در ترمینال، مرورگر خود را باز کرده و با پورت امن وارد پنل مدیریت سرور خود یعنی WHM شوید. برای انجام تنظیمات نهایی، مراحل زیر را به ترتیب دنبال کنید:
- از منوی جستجوی سمت چپ در WHM، عبارت SSL/TLS را جستجو کرده و روی زیر منوی Manage AutoSSL کلیک کنید.
- در صفحه بازشده، روی گزینه Provider کلیک کنید تا با صفحه ای مانند تصویر مواجه شوید.
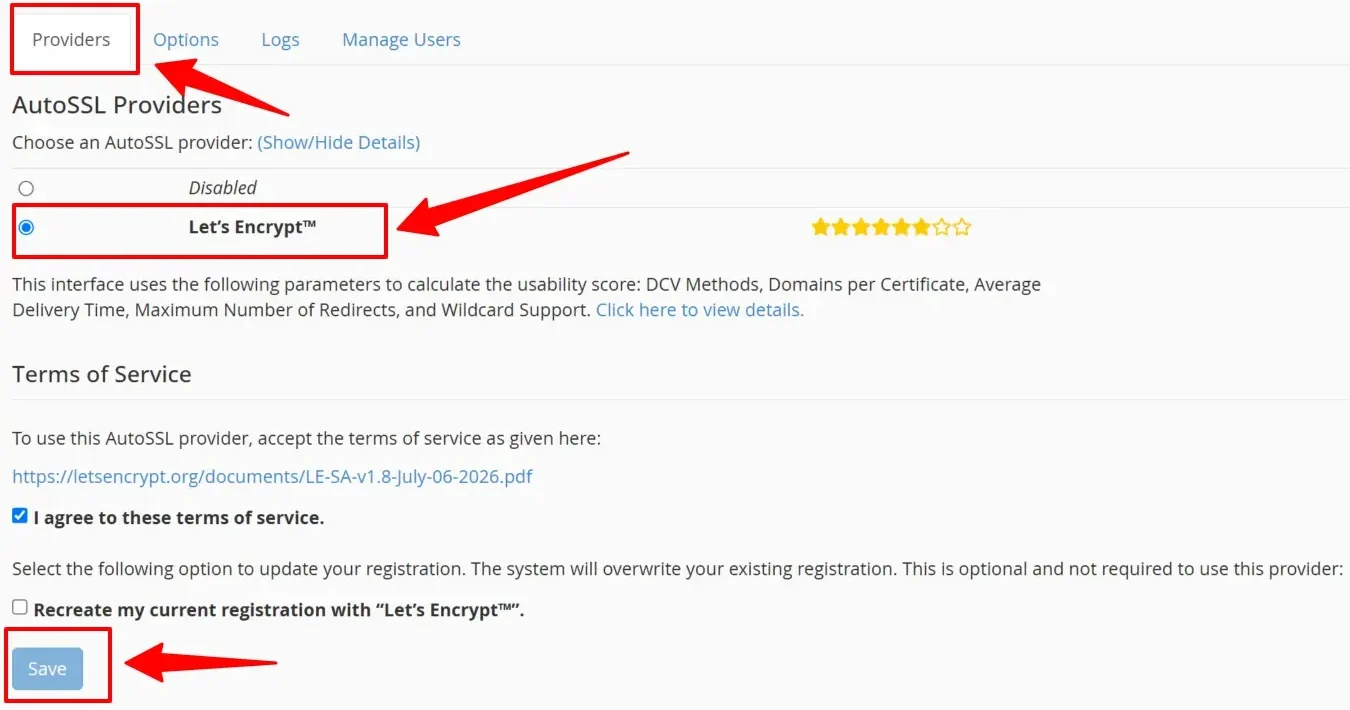
در صفحه فوق، مراحل زیر را تکمیل نمایید:
- در قسمت AutoSSL Providers، تیک گزینه مربوط به Let’s Encrypt™ را فعال کنید.
- با انتخاب این گزینه، کادر مربوط به پذیرش قوانین و توافقنامه سرویس نمایان میشود؛ حتماً تیک گزینه I agree to these terms of service را بزنید.
- در نهایت، برای ذخیرهسازی تغییرات انجامشده، روی دکمه آبیرنگ Save در پایین صفحه کلیک کنید.
مرحله سوم: مدیریت و فعالسازی اکانتها و کاربران در WHM
اکنون که ماژول Let’s Encrypt به عنوان ارائهدهنده پیشفرض AutoSSL روی سرور شما فعال شده است، باید تعیین کنید که کدام یک از حسابهای کاربری (اکانتهای هاست) روی سرور به صورت خودکار از این گواهی بهرهمند شوند.
اگر سرور شما تازه راهاندازی شده و هنوز اکانتی روی آن ایجاد نشده است، نیاز به اقدام خاصی ندارید؛ اما اگر از قبل سایتهایی روی سرور میزبانی میشوند، به تب Manage Users در همان صفحه مراجعه کنید.
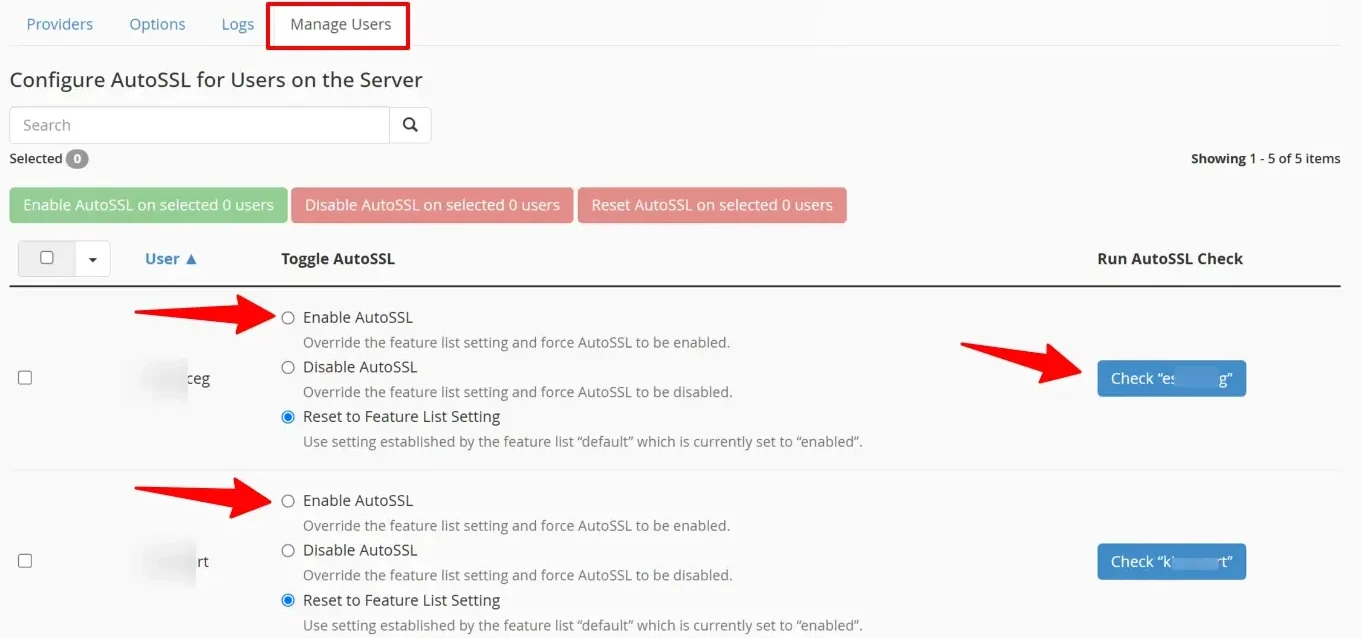
در این بخش، لیست تمامی اکانتهای هاستینگ موجود روی سرور به همراه وضعیت فعلی گواهی آنها نمایش داده میشود. برای فعالسازی گواهی رایگان برای هر کاربر:
- در ستون Toggle AutoSSL، وضعیت اکانت مورد نظر را روی حالت Enable AutoSSL قرار دهید.
- اگر تعداد اکانتها زیاد است و میخواهید این قابلیت را برای همه کاربران فعال کنید، میتوانید گزینه انتخاب همه (All) را در بالای لیست انتخاب کرده و سپس روی دکمه Enable AutoSSL on selected users کلیک کنید تا عملیات فعالسازی برای تمام سایتها صفبندی و اجرا شود.
نکات طلایی برای پایداری و عیبیابی گواهیهای AutoSSL
مدیریت گواهیهای امنیتی روی سرور نیازمند توجه به برخی نکات فنی است تا از بروز خطاهای رایج جلوگیری شود. در ادامه چند نکته کلیدی برای حفظ پایداری سیستم آورده شده است:
- بررسی تنظیمات DNS: اگر فرآیند صدور گواهی برای دامنهای با خطا مواجه شد، نخستین قدم بررسی رکوردهای A و CNAME دامنه است. دامنه باید به طور کامل به IP سرور شما متصل باشد.
- وضعیت پورتها و فایروال: اطمینان حاصل کنید که فایروال سرور (مانند CSF) مانع از دسترسی رباتهای اعتبارسنج Let’s Encrypt به پورت ۸۰ سایتها نمیشود.
- تمدید خودکار و مانیتورینگ: سیستم AutoSSL سیپنل به صورت پیشفرض هر چند روز یک بار وضعیت گواهیها را بررسی کرده و پیش از سررسید انقضا (معمولاً ۳۰ روز مانده به پایان دوره ۹۰ روزه)، آنها را به صورت کاملاً خودکار تمدید میکند.
جمعبندی و نتیجهگیری
در این مقاله آموزشی جامع، از سری مقالات تخصصی وبلاگ سابین سرور، یاد گرفتیم که چگونه گواهی امنیتی معتبر و رایگان Let’s Encrypt را با استفاده از دسترسی روت و ترمینال روی سرور لینوکسی نصب کرده و آن را به عنوان ارائهدهنده AutoSSL در کنترلپنل قدرتمند WHM پیکربندی کنیم.
پیادهسازی صحیح این گواهی نه تنها امنیت دادههای کاربران شما را تضمین میکند، بلکه تأثیر مثبتی بر سئو و رتبه وبسایت در موتورهای جستجو خواهد داشت. تیم پشتیبانی شبانهروزی سابین سرور با بهرهگیری از متخصصان مجرب، همواره آماده است تا در صورت بروز هرگونه سوال یا ابهام فنی در زمینه کانفیگ سرور، نصب گواهیهای SSL و مدیریت سرویسها، پشتیبان شما باشد. نظرات و پیشنهادات ارزشمند خود را در بخش دیدگاهها با ما در میان بگذارید.