امنیت پیشخوان وردپرس به عنوان قلب تپنده هر وبسایت، یکی از حیاتیترین ارکان نگهداری یک سامانه آنلاین موفق است. روزانه رباتهای مخرب و هکرها با استفاده از ابزارهای خودکار، صفحه ورود وردپرس (wp-login.php) و پوشه مدیریت (wp-admin) را هدف حملات بروتفورس (Brute Force) قرار میدهند.
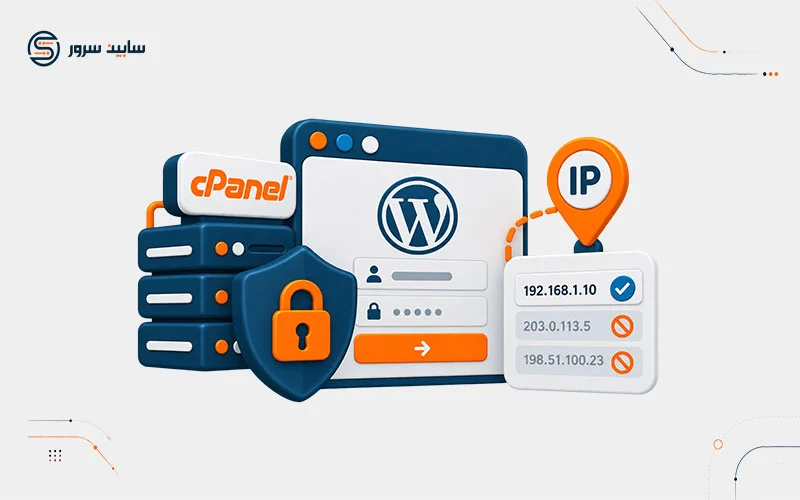
اگر شما نیز مدیر یک وبسایت وردپرسی هستید، ایجاد لایههای امنیتی مضاعف فراتر از نامهای کاربری و رمزهای عبور پیچیده، یک ضرورت غیرقابلانکار محسوب میشود. یکی از قدرتمندترین و در عین حال سادهترین روشها برای مسدود کردن مسیر نفوذ مهاجمان، محدود کردن دسترسی به مدیریت وردپرس با یک IP خاص در سی پنل است.
با پیادهسازی این راهکار، دسترسی به داشبورد مدیریتی تنها برای آدرسهای مشخص و مورد اعتماد امکانپذیر خواهد بود و حتی در صورت لو رفتن رمز عبور، هیچ شخص متجاوزی قادر به ورود به پنل نخواهد بود.
چرا باید دسترسی به مدیریت وردپرس را با یک IP خاص محدود کنیم؟
سیستم مدیریت محتوای وردپرس به دلیل محبوبیت جهانی، بیشترین هدف را در میان وبسایتها برای حملات سایبری دارد. بسیاری از وبمستران تصور میکنند با خرید هاست وردپرس ایران یا آلمان، امنیت وبسایتشان تضمین شده است.
در حالی که زیرساخت هاستینگ نقش مهمی در پایداری دارد، امنیت لایه اپلیکیشن و مدیریت دسترسیها وظیفه اصلی مدیر سایت است. بیایید سناریوهای مختلفی که ضرورت این محدودسازی را توجیه میکنند بررسی کنیم:
- جلوگیری قطعی از حملات Brute Force: رباتهای هکر با ارسال میلیونها ترکیب نام کاربری و رمز عبور تلاش میکنند وارد سایت شما شوند. بستن دسترسی عمومی به wp-admin این رباتها را پیش از ارسال درخواست متوقف میکند.
- مدیریت دسترسی کارمندان و تیم فنی: اگر چند نویسنده یا توسعهدهنده روی سایت شما کار میکنند، ممکن است اشتراکگذاری مداوم کلمات عبور امنیت کل مجموعه را به خطر بیندازد. با محدود کردن آیپیها، تنها افراد خاصی مجاز به ورود خواهند بود.
- حفاظت در برابر حملات فیشینگ و سرقت نشست (Session Hijacking): حتی اگر کوکیهای مرورگر شما به سرقت روند، مهاجم بدون داشتن دسترسی به بستر شبکه و IP مجاز شما قادر به ورود به پیشخوان نخواهد بود.
- کاهش مصرف منابع سرور: جلوگیری از درخواستهای غیرمجاز به فایلهای سنگین وردپرس مانع از هدر رفتن منابع سختافزاری پردازشی و پهنای باند شما میشود.
پیشنهاد مطالعه: برای آشنایی بیشتر با اصول امنسازی و ملاحظات زیرساختی، مقاله نکات کلیدی در افزایش امنیت وردپرس را مطالعه کنید تا لایههای امنیتی سایت خود را کاملتر سازید.
پیشنیازهای فنی پیش از شروع محدودسازی دسترسی به پیشخوان وردپرس
پیش از آنکه کدهای امنیتی را در هاست خود اعمال کنید، آگاهی از چند نکته فنی الزامی است. عدم توجه به این موارد ممکن است باعث مسدود شدن دسترسی خود شما به سایت شود:
- داشتن آدرس IP ثابت (Static IP): اینترنتی که اکثر کاربران خانگی استفاده میکنند دارای IP پویا (Dynamic) است؛ یعنی با هر بار قطع و وصل شدن مودم یا گذشت زمان، آدرس IP تغییر میکند.
اگر IP شما پویا ( داینامیک ) باشد و دسترسی را روی آن قفل کنید، پس از تغییر IP خودتان نیز پشت درهای بسته خواهید ماند. بنابراین یا باید از اینترنت با IP استاتیک استفاده کنید یا مطمئن شوید آدرس شبکه شما ثابت است. - دسترسی به کنترل پنل هاست: برای اعمال این تغییرات به کنترل پنل هاست سیپنل (cPanel) و دسترسی به File Manager نیاز دارید.
- آشنایی اولیه با فایلهای سیستمی: شناخت فایلهای پیکربندی وبسایت مانند .htaccess برای انجام این تنظیمات ضروری است.
نحوه محدود کردن دسترسی به مدیریت وردپرس در cPanel
فرآیند پیادهسازی این امنیت بسیار ساده است و نیازی به نصب افزونههای سنگین ندارد. ما این کار را از طریق فایل .htaccess در هاست سی پنل انجام میدهیم که از نظر مصرف منابع سرور کاملاً بهینه است.
ابتدا باید آدرس IP دقیق خود را پیدا کنید. برای این کار کافی است در مرورگر خود عبارت “what is my ip” را جستجو کنید و آیپی عمومی خود را یادداشت نمایید. فرض کنید آدرس IP شما 99.92.04.91 است.

حال مراحل زیر را به ترتیب دنبال کنید:
- به حساب کاربری خود در سیپنل هاست وردپرس وارد شوید.
- از بخش Files روی گزینه File Manager کلیک کنید.
- به پوشه روت وبسایت خود یعنی
public_htmlمراجعه کنید (یا اگر وردپرس در سابفولدر نصب شده، به همان مسیر بروید). - وارد پوشه
wp-adminشوید. اگر فایل.htaccessدر این پوشه وجود ندارد، یک فایل جدید با همین نام (دقت کنید نقطه ابتدایی الزامی است) بسازید.

روی فایل .htaccess کلیک راست کرده و گزینه Edit را انتخاب کنید. سپس کدهای زیر را به ابتدای فایل اضافه کنید (حتماً به جای IP نمونه، آدرس IP واقعی خود را قرار دهید):
order deny,allow
allow from 99.92.04.91
deny from all

پس از درج کدها، روی گزینه Save Changes کلیک کنید تا تغییرات ذخیره شوند. از این لحظه به بعد، هر درخواستی که برای ورود به مدیریت وردپرس ارسال شود، ابتدا توسط وبسرور بررسی میگردد و اگر آدرس IP درخواستدهنده با IP مجاز همخوانی نداشته باشد، با خطای دسترسی غیرمجاز مواجه خواهد شد.
نکات حیاتی و جلوگیری از مسدود شدن خود مدیر سایت
اعمال تغییرات در فایلهای سیستمی همیشه نیازمند دقت بالا است. اگر نکات زیر را رعایت نکنید، ممکن است دسترسی خود شما نیز به پیشخوان قطع شود:
- تست همه جانبه: بلافاصله پس از ذخیره فایل .htaccess، با یک مرورگر دیگر یا حالت Incognito (پنجره ناشناس) سایت خود را تست کنید تا مطمئن شوید قوانین به درستی اعمال شدهاند.
- چندین IP مجاز: اگر در مکانهای مختلف (مانند منزل و محل کار) با IPهای متفاوتی کار میکنید، حتماً خط
allow fromرا برای تمام آن آدرسها تکرار کنید. - دسترسی از طریق هاست در مواقع اضطراری: اگر به هر دلیلی IP شما تغییر کرد و از سایت محروم شدید، نگران نباشید؛ کافی است مجدداً از طریق File Manager در سیپنل وارد پوشه wp-admin شده و کدهای اضافه شده را حذف یا ویرایش کنید.
روشهای جایگزین برای تامین امنیت پیشخوان وردپرس
علاوه بر محدودسازی بر اساس IP، راههای دیگری نیز برای ارتقای امنیت ورود به وردپرس وجود دارد که میتوانید در کنار روش فوق به کار بگیرید:
- تغییر آدرس پیشخوان: با پنهان کردن آدرس پیشفرض wp-admin، رباتهای اسکنر را گمراه کنید.
- محدود کردن تعداد دفعات ورود: استفاده از افزونههای محدودکننده تلاش برای ورود، مانع از حملات بروتفورس سنتی میشود.
- فعالسازی احراز هویت دو مرحلهای (2FA): افزودن لایه دوم تایید هویت با اپلیکیشنهای Authenticator امنیت حسابها را به حداکثر میرساند.
پیشنهاد مطالعه : تغییر آدرس مدیریت وردپرس، یکی دیگر از راه های افزایش امنیت سایت است که میتوانید آموزش کامل این مورد را در مقاله امنیت بیشتر در وردپرس با تغییر آدرس مدیریت را مطالعه کنید.
جمعبندی و نتیجهگیری نهایی
امنیت وبسایت یک روند نقطهای نیست، بلکه مجموعهای از لایههای دفاعی پیوسته است. همانطور که در این آموزش بررسی کردیم، محدود کردن دسترسی به مدیریت وردپرس با یک IP خاص در سی پنل یک مانع غیرقابل عبور برای هکرها و رباتهای خودکار ایجاد میکند.
با صرف چند دقیقه زمان و ویرایش ساده فایل .htaccess در هاست، امنیت پیشخوان وردپرس خود را به سطحی حرفهای ارتقا میدهید. اگر در زمینه تنظیمات هاست، انتخاب پکیج مناسب یا بهینهسازی سرعت و امنیت وبسایت خود نیاز به راهنمایی دارید، کارشناسان فنی سابین سرور با پشتیبانی ۲۴ ساعته در تمامی روزهای هفته آماده پاسخگویی و ارائه مشاوره تخصصی به شما عزیزان هستند.