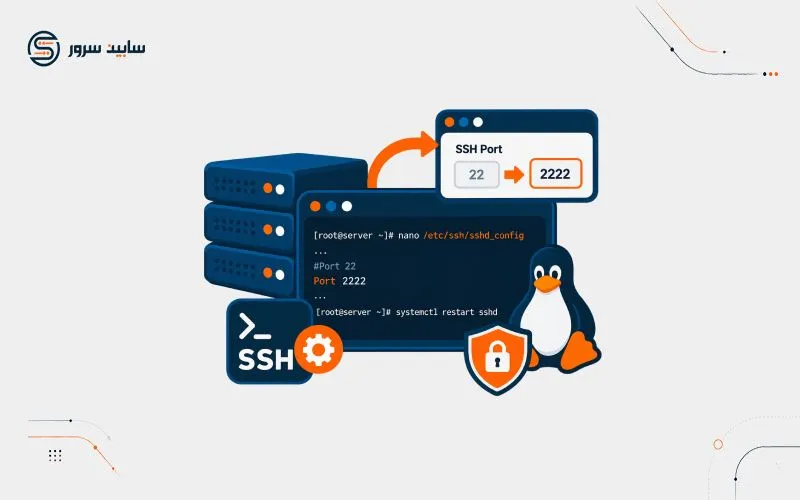
اگر شما هم به عنوان یک مدیر سرور یا وبمستر دغدغه امنیت سرور لینوکسی خود را دارید، حتماً میدانید که پروتکل SSH دروازه اصلی ورود به زیرساخت شماست. پورت پیشفرض اتصال SSH در سیستمعاملهای لینوکسی عدد ۲۲ است. از آنجا که این پورت به صورت پیشفرض برای همه شناختهشده است، رباتهای مخرب، اسکنرهای آسیبپذیری و هکرها به صورت مداوم آن را با حملات باتنت، Brute Force و اسکنهای خودکار هدف قرار میدهند. تغییر این پورت یکی از نخستین، سادهترین و در عین حال اثربخشترین گامهایی است که میتوانید برای سختکردن امنیت سرور خود بردارید. در این مقاله آموزشی از وبلاگ سابین سرور قصد داریم به صورت کاملاً تخصصی، گامبهگام و بدون حاشیه، نحوه تغییر پورت SSH را در توزیعهای مختلف لینوکس بررسی کنیم و تمام نکات امنیتی، پیشنیازها و خطاهای احتمالی آن را شرح دهیم.
پیش از آنکه سراغ دستورات ترمینال برویم، یادآوری این نکته ضروری است که پایداری و امنیت سرویسهای شما تا حد زیادی به کیفیت زیرساخت میزبان وابستگی دارد. اگر برای راهاندازی پروژههای خود به منابع پایدار با سرعت بالا نیاز دارید، بررسی پلنهای ما در بخش سرور مجازی ایران میتواند دید بسیار بازی به شما بدهد تا زیرساخت خود را در برابر تهدیدات احتمالی کاملاً مقاوم سازید و با خیال راحت به توسعه وبسایتها و اپلیکیشنهای خود بپردازید.
چرا تغییر پورت SSH اهمیت دارد؟
پورت ۲۲ نقطه اتصالی است که تقریباً هر اسکنر مخربی در اینترنت آن را چک میکند. روزانه هزاران درخواست تلاش ورود غیرمجاز (Login Attempt) و حملات بروتفورس به این پورت ارسال میشود که علاوه بر ایجاد خطرات امنیتی جدی برای اطلاعات شما، بخشی از منابع سختافزاری سرور (مانند CPU و RAM) را نیز به خود درگیر میکند. با تعویض این پورت به یک عدد سفارشی و غیرتکراری (مثلاً بین اعداد ۱۰۲۴ تا ۶۵۵۳۵)، عملاً لایه اول دسترسی رباتهای مخرب را مسدود میکنید و لاگهای سرور خود را از ترافیکهای هرز و ناخواسته پاکسازی مینمایید. البته این کار به معنای امنیت صددرصدی نیست، بلکه یک اقدام پیشگیرانه پایه برای جلوگیری از حملات خودکار و تصادفی محسوب میشود که در کنار روشهای دیگر مانند استفاده از کلیدهای SSH اثربخشی فوقالعادهای دارد.
پیشنیازها و نکات ایمنی پیش از تغییر پورت SSH
انجام تغییرات روی پورت پیشفرض SSH نیازمند دقت بالا است. اگر مراحل را به درستی پیش نبرید و نکات ایمنی را رعایت نکنید، ممکن است دسترسی خودتان نیز به سرور قطع شود و ناچار به استفاده از کنسولهای اضطراری شوید. پیش از شروع تغییرات، حتماً موارد زیر را مد نظر قرار دهید:
- دسترسی روت (Root Access) یا کاربری با دسترسی sudo به سرور لینوکسی خود داشته باشید تا بتوانید فایلهای سیستمی را ویرایش کنید.
- نرمافزار اتصال امن مانند PuTTY (در ویندوز) یا ترمینال استاندارد (در لینوکس و مک) آماده باشد.
- اگر روی سرور خود از فایروال فعال مانند CSF، Firewalld یا UFW استفاده میکنید، حتماً باید پورت جدید را پیش از بستن پورت ۲۲ در فایروال تعریف و آزاد کنید.
- در صورت استفاده از سرورهای ابری پیشرفته سابین سرور، همیشه یک کنسول وب اضطراری برای مواقع قطع ارتباط احتمالی در اختیار دارید تا در صورت بروز مشکل، دسترسی خود را مدیریت کنید.
مراحل گامبهگام تغییر پورت SSH در لینوکس
برای انجام این تغییر، لازم است فایل تنظیمات دیمون SSH را ویرایش کنید. فرقی نمیکند سرور شما بر پایه اوبونتو باشد یا سایر توزیعهای محبوب لینوکسی؛ روند کلی کار کاملاً یکسان و استاندارد خود لینوکس پایه است.
گام اول: نصب و بررسی ویرایشگر متن
برای ویرایش فایلهای سیستمی در محیط خط فرمان نیازمند یک ویرایشگر متنی کارآمد مانند Nano هستید. اگر این ابزار به صورت پیشفرض روی سرور شما نصب نیست، میتوانید با استفاده از پکیجمنیجر توزیع خود آن را نصب کنید. در سیستمهای مبتنی بر ردهت و almalinux از دستور زیر استفاده کنید:
yum install nano
و در سیستمعاملهای مبتنی بر دبین و اوبونتو نیز میتوانید دستور apt install nano را در ترمینال وارد نمایید تا ابزار ویرایشگر آماده به کار شود.
گام دوم: ویرایش فایل تنظیمات اصلی SSHD
پس از اطمینان از نصب ویرایشگر، با استفاده از دستور زیر فایل کانفیگ اصلی سرویس SSH را باز کنید. این فایل تمامی پارامترهای امنیتی و ارتباطی سرویسدهنده SSH را مدیریت میکند:
nano /etc/ssh/sshd_config
پس از اجرای دستور فوق، محتویات فایل در محیط ترمینال نمایش داده میشود. به دنبال خطی بگردید که عبارت #Port 22 یا Port 22 در آن نوشته شده است.

نکته بسیار مهم: علامت شارپ یا همان # در ابتدای خط به معنای کامنت بودن و غیرفعال بودن آن پارامتر است. حتماً پس از تعیین عدد دلخواه خود (مثلاً 2222 یا هر پورت آزاد و غیرتکراری دیگر)، علامت # را از ابتدای خط حذف کنید تا دستور برای سیستم خوانا و فعال شود. در غیر اینصورت تغییر پورت انجام نخواهد شد و سرور همچنان به صورت پیشفرض روی پورت ۲۲ پاسخگو خواهد بود.
گام سوم: بهروزرسانی قوانین فایروال سرور
اگر روی سرور خود فایروال فعال دارید، قبل از اینکه سرویس SSH را ریستارت کنید، باید پورت جدید را در فایروال تعریف و آزاد کنید تا از مسدود شدن دسترسی خود جلوگیری نمایید. به عنوان مثال، اگر از فایروال قدرتمند سرور استفاده میکنید، حتماً قوانین دسترسی را بازبینی کنید. عدم باز کردن پورت جدید در فایروال مساوی با قطع کامل دسترسی SSH شما به سرور خواهد بود و شما را دچار چالش خواهد کرد.
گام چهارم: ریستارت کردن سرویس SSHD
پس از ذخیره تغییرات در فایل کانفیگ (با کلیدهای میانبر Ctrl+O و سپس Enter و خروج با کلید Ctrl+X)، نوبت به اعمال تغییرات با راهاندازی مجدد سرویس میرسد. دستور زیر را در ترمینال اجرا کنید:
service sshd restart
در سیستمعاملهای جدیدتر مبتنی بر Systemd نیز میتوانید از دستور استاندارد زیر استفاده کنید:
systemctl restart sshd
نکات مهم و تست اتصال پایدار به سرور
پس از انجام مراحل بالا، به هیچ وجه پنجره فعلی ترمینال خود را نبندید! این یک قانون طلایی در مدیریت سرور است. یک پنجره یا تب جدید از نرمافزار اتصال خود باز کنید و تلاش کنید با استفاده از پورت جدید به سرور متصل شوید. دستور اتصال با پورت جدید به شکل زیر خواهد بود:
ssh username@your_server_ip -p port_number
اگر اتصال با موفقیت برقرار شد، نشاندهنده صحت تنظیمات و کارکرد درست پورت جدید است. اکنون میتوانید با خیال راحت پنجره قبلی را ببندید.
در صورتی که اتصال برقرار نشد، به لطف باز بودن پنجره قبلی میتوانید به راحتی فایل کانفیگ را بررسی کرده و خطای احتمالی را اصلاح کنید.
جمعبندی و نتیجهگیری عملی
تغییر پورت پیشفرض SSH از عدد ۲۲ به یک پورت سفارشی، یکی از گامهای اولیه، ساده اما حیاتی برای ارتقای امنیت لایه مدیریتی سرور لینوکس است. این کار حجم قابل توجهی از ترافیک مخرب و تلاشهای خودکار برای نفوذ به سرور را دفع میکند. با این حال، امنیت یک زنجیره پیوسته است و باید در کنار آن از کلیدهای احراز هویت، بهروزرسانیهای منظم سیستمعامل و فایروالهای پیشرفته استفاده کنید تا زیرساخت شما همیشه در بالاترین سطح آمادگی در برابر تهدیدات سایبری قرار داشته باشد.
اگر در هر یک از مراحل مدیریت سرور، کانفیگهای امنیتی یا انتخاب زیرساخت مناسب نیاز به مشاوره و راهنمایی داشتید، کارشناسان پشتیبانی سابین سرور با ارائه خدمات پایداری و زیرساختهای پرقدرت در کنار شما هستند. پیشنهاد میکنیم برای بهرهمندی از بالاترین سطح کیفیت، آپتایم بالا و پشتیبانی ۲۴ ساعته، سرویسهای متنوع ما را بررسی کرده و از تجربه یک میزبانی امن و حرفهای لذت ببرید.