امروزه با افزایش روزافزون حملات سایبری، بدافزارهای مخرب و تلاشهای سازمانیافته برای نفوذ به زیرساختهای دیجیتال، تأمین امنیت وبسایتها و سرورها به دغدغه اصلی هر وبمستر، طراح سایت و مدیر سروری تبدیل شده است. امنیت در بستر وب یکشبه به دست نمیآید و نیازمند بهرهگیری از ابزارهای چندلایهای و قدرتمند است.
یکی از کلیدیترین و کارآمدترین ابزارهایی که در لایه وبسرور از داراییهای دیجیتال شما محافظت میکند، ماژول قدرتمند ModSecurity است. اگر میخواهید بدانید مودسکوریتی دقیقاً چیست، چگونه کار میکند و چطور میتوانید آن را در هاست یا سرور خود مدیریت کنید، در این مقاله تخصصی از وبلاگ سابین سرور با ما همراه باشید تا تمامی ابعاد این فایروال قدرتمند را زیر ذرهبین ببریم.
ModSecurity چیست؟ (تعریف جامع و ساختار پایه)
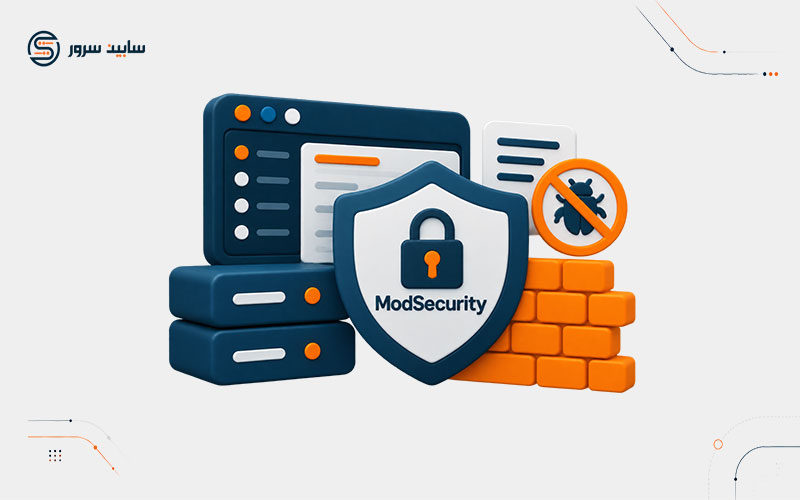
ماژول ModSecurity (که به اختصار ModSec نیز نامیده میشود) یک فایروال اپلیکیشن وب یا اصطلاحاً WAF (Web Application Firewall) متنباز (Open-Source) و بسیار قدرتمند است. این ماژول در اصل برای وبسرور محبوب وب سرور آپاچی طراحی و توسعه داده شد، اما با تکامل تکنولوژیهای وب، امروزه از سایر وبسرورهای پرکاربرد نظیر Nginx و LiteSpeed نیز به صورت کامل پشتیبانی میکند.
وظیفه اصلی مودسکوریتی، نظارت لحظهای، فیلترینگ پیشرفته و مسدودسازی ترافیک ورودی و خروجی HTTP و HTTPS بین کلاینت (کاربر) و سرور است. این ابزار دقیقاً مانند یک نگهبان هوشمند و ۲۴ ساعته در ورودی سرور شما ایستاده و تمام درخواستهای ارسالی را قبل از رسیدن به اسکریپتهای وب (مانند وردپرس، جوملا، مگنتو یا کدهای اختصاصی PHP) بررسی میکند.
در صورت مشاهده هرگونه الگوی مخرب، اسکن آسیبپذیری یا درخواست مشکوک، مودسکوریتی بلافاصله وارد عمل شده و دسترسی مهاجم را قطع میکند.
برای درک بهتر جایگاه این ماژول، باید بدانید که فایروالهای سنتی شبکه معمولاً در لایه ۴ یا ۳ مدل OSI عمل میکنند و پورتها و آدرسهای IP را فیلتر میکنند؛ اما ModSecurity در لایه ۷ (لایه اپلیکیشن) فعالیت دارد. این بدان معناست که محتوای دقیق درخواستهای وب را خوانده و با الگوهای مخرب شناختهشده مطابقت میدهد.
تاریخچه و تکامل ModSecurity به عنوان استاندارد امنیتی وب
ماژول ModSecurity در سال ۲۰۰۲ توسط ایوان ریسکی (Ivan Ristić) به عنوان یک ابزار ساده برای محافظت از سرورهای آپاچی متولد شد. با گذشت زمان و پیچیدهتر شدن حملات سایبری، این پروژه توسط شرکتهای بزرگ فناوری و در نهایت بنیاد OWASP (Open Web Application Security Project) حمایت و توسعه یافت.
امروزه مجموعهقوانین اصلی این فایروال تحت عنوان OWASP Core Rule Set (CRS) شناخته میشود که استاندارد طلایی امنیت در برنامههای تحت وب محسوب میشود.
با توجه به اهمیت روزافزون پایداری دادهها، زیرساختهای میزبانی مدرن سابین سرور به صورت پیشفرض از آخرین نسخههای این ماژول قدرتمند بهره میبرند تا کاربران با خیالی آسوده به توسعه کسبوکار آنلاین خود بپردازند. بنابراین شما میتوانید با خرید هاست وردپرس پرسرعت از آخرین تکنولوژی های روز دنیا در میزبانی وب خود استفاده کنید.
نحوه عملکرد و مکانیزم پردازش درخواستها در ModSecurity
برای درک بهتر نحوه کارکرد این فایروال قدرتمند، لازم است با مراحل پردازش درخواست در مودسکوریتی آشنا شویم. هنگامی که کاربری درخواستی را به سمت سرور شما ارسال میکند، مودسکوریتی مراحل زیر را با سرعتی باورنکردنی روی آن پیادهسازی میکند:
- دریافت و تحلیل اولیه درخواست: تمام هدرها، پارامترها، کوکیها و بدنه درخواست HTTP توسط ماژول دریافت و برای آنالیز عمیق آماده میشوند.
- تولید و پاکسازی دادهها: دادههای ورودی دستهبندی و پاکسازی میشوند تا به شکلی قابل تجزیه و تحلیل تبدیل شوند (این مرحله ترفندهای پنهانسازی مهاجمان نظیر URL encoding یا کدهای تو در تو را خنثی میکند).
- بررسیهای امنیتی داخلی: در این مرحله اعتبارسنجیهای پیچیدهای نظیر بررسی نوع رمزگذاری URL، چک کردن انکودینگ Unicode و اعتبارسنجی ساختار پروتکل انجام میشود.
- اجرای قوانین ورودی (Inbound Rules): قوانین امنیتی استاندارد و قوانین سفارشی شما روی درخواست اعمال میشوند تا حملاتی مانند تزریق کد شناسایی و مسدود گردند.
- پردازش پاسخ و قوانین خروجی (Outbound Rules): این قوانین روی بدنه پاسخ سرور اعمال میشوند تا از افشای اطلاعات محرمانه، خطاهای سیستمی حساس یا لو رفتن کدهای سورس جلوگیری کنند.
مودسکوریتی در چه مواردی از سرور و وبسایت شما حفاظت میکند؟
استفاده از ModSecurity یک لایه دفاعی عمیق و چندوجهی ایجاد میکند. این ابزار به طور تخصصی برای شناسایی و خنثیسازی سناریوهای مخرب طراحی شده است که در ادامه به مهمترین آنها اشاره میکنیم:
- حملات SQL Injection (تزریق اسکیوال): جلوگیری از نفوذ هکرها به دیتابیس از طریق دستکاری فرمها، ورودیهای متنی و پارامترهای URL برای سرقت یا حذف دادهها.
- حملات Cross-Site Scripting (XSS): مسدود کردن کدهای مخرب جاوا اسکریپت یا HTML که مهاجمان تلاش میکنند از طریق مرورگر کاربران بی اطلاع، روی سایت شما اجرا کنند.
- حفاظت در برابر نقض پروتکل HTTP: کشف نقض پروتکلهای استاندارد وب و درخواستهای دستکاریشده غیرمجاز که توسط اسکریپتهای خودکار ارسال میشوند.
- شناسایی رباتها، اسکنرها و ابزارهای مخرب: تشخیص خودکار رباتهای مخرب، خزندههای ناشناخته، اسکنرهای آسیبپذیری (مانند Nikto یا Acunetix) و حملات بروت فورس (Brute Force).
- حفاظت در برابر تروجانها و بدافزارها: شناسایی الگوهای دسترسی به فایلهای مخرب آپلودشده یا اسکریپتهای بکدور (Backdoor).
- مخفیسازی پیامهای خطای سرور: پنهان کردن پیامهای خطای سطح سرور و پایگاه داده (مانند خطاهای پایگاه داده MySQL یا PHP) که ممکن است اطلاعات ساختاری سایت را لو بدهند و راهنمای هکرها شوند.
با بهرهگیری از زیرساختهای استاندارد و امن سابین سرور، سرویسهای میزبانی ما نظیر هاست وردپرس ایران سابین سرور با بالاترین استانداردهای امنیتی و تنظیمات بهینه ModSecurity ارائه میشوند تا دغدغهای از بابت امنیت پلتفرم خود نداشته باشید.
مزایا و محدودیتهای استفاده از ModSecurity
هر ابزار امنیتی پیشرفته در کنار مزایای فوقالعاده، نیازمند مدیریت دقیق است تا اختلالی در عملکرد عادی وبسایت ایجاد نکند. در ادامه به بررسی مهمترین مزایا و نکات اجرایی این ماژول میپردازیم:
- افزایش چشمگیر امنیت پلتفرم: ایجاد یک سپر دفاعی خودکار در برابر طیف وسیعی از آسیبپذیریهای وب و کدهای مخرب ناشناخته.
- قابلیت سفارشیسازی بالا: امکان نوشتن قوانین اختصاصی (Custom Rules) با استفاده از عبارات منظم (Regular Expressions) بر اساس نیازهای خاص سایت و برنامههای تحت وب شما.
- لاگبرداری دقیق و شفاف: ثبت تمامی رویدادهای مخرب، هدرها و تلاشهای نفوذ در لاگهای سرور برای بررسیهای بعدی و تحلیل رفتاری (مشابه عملکرد سیستمهای تشخیص نفوذ یا IDS).
- انعطافپذیری در فعالسازی: امکان مدیریت و تغییر وضعیت ماژول به صورت مجزا برای هر دامنه، سابدامین یا هاست اشتراکی در کنترلپنلهای مدرن.
با این حال، گاهی اوقات قوانین سختگیرانه مودسکوریتی ممکن است باعث ایجاد خطای کاذب (False Positive) شوند؛ به این معنی که درخواست یک کاربر واقعی، ارسال یک فرم طولانی یا فعالیت یک افزونه معتبر وردپرس به اشتباه مخرب تشخیص داده شده و مسدود شود. در این شرایط، آشنایی با نحوه مدیریت و پیکربندی آن اهمیت ویژهای پیدا میکند.
چرا خطاهای کاذب (False Positives) رخ میدهند و چگونه مدیریت میشوند؟
یکی از چالشهای رایج مدیران سایت با ModSecurity، مواجهه با خطاهای کاذب است. برای مثال، اگر در بخش مدیریت وردپرس خود مطلبی با کدهای HTML خاص منتشر کنید یا افزونهای درخواستهای Ajax پیچیدهای ارسال کند، ممکن است فایروال به اشتباه آن را حمله SQLi یا XSS تلقی کند.
در چنین شرایطی، مدیر سرور یا پشتیبانی هاست میتواند با بررسی کدهای خطای ثبت شده در لاگ مودسکوریتی، قانون مربوطه را مستثنی کرده یا Rule ID خاصی را برای آن اکانت غیرفعال نماید. پشتیبانی ۲۴ ساعته سابین سرور همواره آماده است تا در صورت بروز چنین خطاهایی، به سرعت قوانین را برای وبسایت شما بهینهسازی کند.
نحوه فعالسازی و مدیریت ModSecurity در سیپنل
اگر هاست شما از کنترل پنل محبوب cPanel استفاده میکند، به سادگی و تنها با چند کلیک میتوانید وضعیت مودسکوریتی را برای دامنههای خود بررسی، فعال یا غیرفعال کنید. برای این منظور مراحل زیر را دنبال کنید:
- ابتدا با اطلاعات کاربری خود وارد کنترل پنل هاست خود شوید.
- از منوی اصلی و در بخش امنیتی، روی گزینه ModSecurity کلیک کنید.

در صفحه جدیدی که باز میشود، لیست تمامی دامنهها و سابدامینهای متصل به اکانت هاست شما نمایش داده خواهد شد. در روبروی هر دامنه، دکمههای وضعیت ON و OFF قرار دارد.
- اگر میخواهید لایه امنیتی مودسکوریتی برای دامنه شما فعال باشد و از سایت شما محافظت کند، دکمه را روی حالت ON قرار دهید.
- در صورتی که به دلیل خطاهای کاذب ناشی از تداخل با برخی اسکریپتها یا قالبهای خاص نیاز به غیرفعالسازی موقت دارید، میتوانید آن را روی حالت OFF تنظیم کنید (توصیه میشود پس از رفع مشکل و عیبیابی سریعاً مجدداً آن را فعال کنید).

بهینهسازی امنیت و پایداری وبسایت در کنار مودسکوریتی
فعال بودن مودسکوریتی تنها یک بخش از پازل جامع امنیت وب است. برای اینکه از حداکثر پایداری، سرعت و امنیت وبسایت خود اطمینان حاصل کنید، رعایت نکات کلیدی زیر در کنار استفاده از این ماژول ضروری است:
- بهروزرسانی مداوم سیستمهای مدیریت محتوا و افزونهها: همیشه وردپرس، هسته اسکریپتها، قالبها و افزونههای خود را به آخرین نسخه آپدیت کنید تا از آسیبپذیریهای شناختهشده در امان بمانید.
- استفاده از هاست پرسرعت و استاندارد: انتخاب یک میزبان معتبر که سرورهای آن مجهز به فایروالهای سختافزاری و نرمافزاری پیشرفته، درایوهای پرسرعت NVMe و پشتیبانی حرفهای باشند، تضمینکننده پایداری سایت شماست.
- تنظیم قوانین اختصاصی و مانیتورینگ لاگها: در صورتی که سایت شما نیاز به ارسال کدهای خاصی دارد، با تیم فنی هاست خود در ارتباط باشید تا استثنائات لازم در قوانین مودسکوریتی اعمال شود.
جمعبندی و نتیجهگیری نهایی
در این مقاله جامع به بررسی دقیق مفهوم ModSecurity، نحوه عملکرد آن در لایه وبسرور، انواع حملاتی که پوشش میدهد و روش مدیریت آن در هاستهای سیپنل پرداختیم.
مودسکوریتی به عنوان یک فایروال اپلیکیشن وب، نقش بسیار حیاتی در مسدودسازی حملات رایج مانند SQL Injection و XSS ایفا میکند و حضور آن بر روی هر سرور مدرنی کاملاً الزامی است.
اگر به دنبال پایداری، امنیت بالا و سرعت بینظیر برای وبسایت خود هستید، پیشنهاد میکنیم از سرویسهای هاستینگ حرفهای و مجهز به آخرین تکنولوژیهای امنیتی سابین سرور استفاده کنید. کارشناسان پشتیبانی فنی ما در سابین سرور به صورت ۲۴ ساعته و در تمام روزهای هفته آماده پاسخگویی به سوالات و راهنمایی شما در زمینه بهینهسازی و تنظیمات امنیتی سرورها و هاستها هستند تا با خیالی آسوده به توسعه کسبوکار دیجیتال خود بپردازید.